

.env. Dijalog u Izumiju, gde admin firme povezuje izvor, je u kartici Administracija: Google Drive i Microsoft 365.
Šta važi za oba konektora
- Izumi samo čita. Nikad ne menja fajlove.
- Podaci za prijavu konektora (refresh token, client secret) se čuvaju šifrovani ključem firme, koji je obmotan sa
TB_MASTER_KEY. Nikad se ne prikazuju ponovo. - Izvor se povezuje u aplikaciji: napravi se, poveže, izaberu se koreni i pravila, urade se probni prolaz i prva sinhronizacija.
- Serveru trebaju spoljni hostovi tog konektora, vidi tabelu u Rad bez interneta.
Google Drive
drive.readonly je ograničen (restricted) opseg. Serverska aplikacija koja čuva takve podatke traži Google verifikaciju i godišnju bezbednosnu proveru, osim ako je interna za jednu organizaciju. Zato postoje dva načina.
Instalacioni klijent (podrazumevano)
Jedan OAuth klijent cele instalacije. Admin firme povezuje Drive samo imenom izvora.1
Upišite klijent u .env
TB_GDRIVE_CLIENT_ID i TB_GDRIVE_CLIENT_SECRET, oba ili nijedan. Čitaju ih i app i worker.2
Primenite izmenu
3
Proverite da ga aplikacija vidi
Odgovor
GET /v1/status ima connectors.gdrive_instance_client kao true ili false, nikad ID ni secret, ali ga vidi samo prijavljeni admin firme (ostali dobijaju 404), pa običan curl sa servera ne pomaže. Provera u aplikaciji: bez klijenta forma Drive izvora otvara odeljak sa sopstvenim klijentom i traži ga.- Pristanak pokazuje upozorenje da Google nije verifikovao aplikaciju. Korisnik bira
Advanced, pa nastavlja. - Najviše 100 Google naloga ikad može da da pristanak.
- Administrator Google Workspace-a može da blokira neverifikovane aplikacije. Ta firma tada koristi sopstveni klijent (ispod).
- Verifikaciju i godišnju bezbednosnu proveru planirajte pre trećeg klijenta koji plaća ili kad se približite granici od 100 naloga.
- Promena secreta klijenta ne traži ponovno povezivanje (worker ga čita pri svakom osvežavanju). Promena samog ID-a klijenta traži ponovno povezivanje svakog izvora na njemu.
- Izvor koji je povezan sa sopstvenim
client_idjednakim ID-u instalacije čuvao je secret tog klijenta uz token: ostavite stari secret uključen dok se taj izvor ne poveže ponovo.
Sopstveni klijent firme (Internal, bez upozorenja)
Za firmu sa Google Workspace-om, u projektu koji pripada njenoj organizaciji. Nema verifikacije, nema granice od 100 naloga.1
Napravite projekat
U Workspace organizaciji klijenta napravite Google Cloud projekat (administrator klijenta ili neko ko sme da pravi projekte).
2
Uključite Drive API
APIs and Services, Library, uključite Google Drive API.
3
Podesite ekran pristanka
OAuth consent screen: tip korisnika Internal, opseg https://www.googleapis.com/auth/drive.readonly i ništa drugo.4
Napravite OAuth klijent
Credentials, Create credentials, OAuth client ID, tip Web application, adresa za povratak tačno <TB_PUBLIC_URL>/v1/connect/gdrive/callback.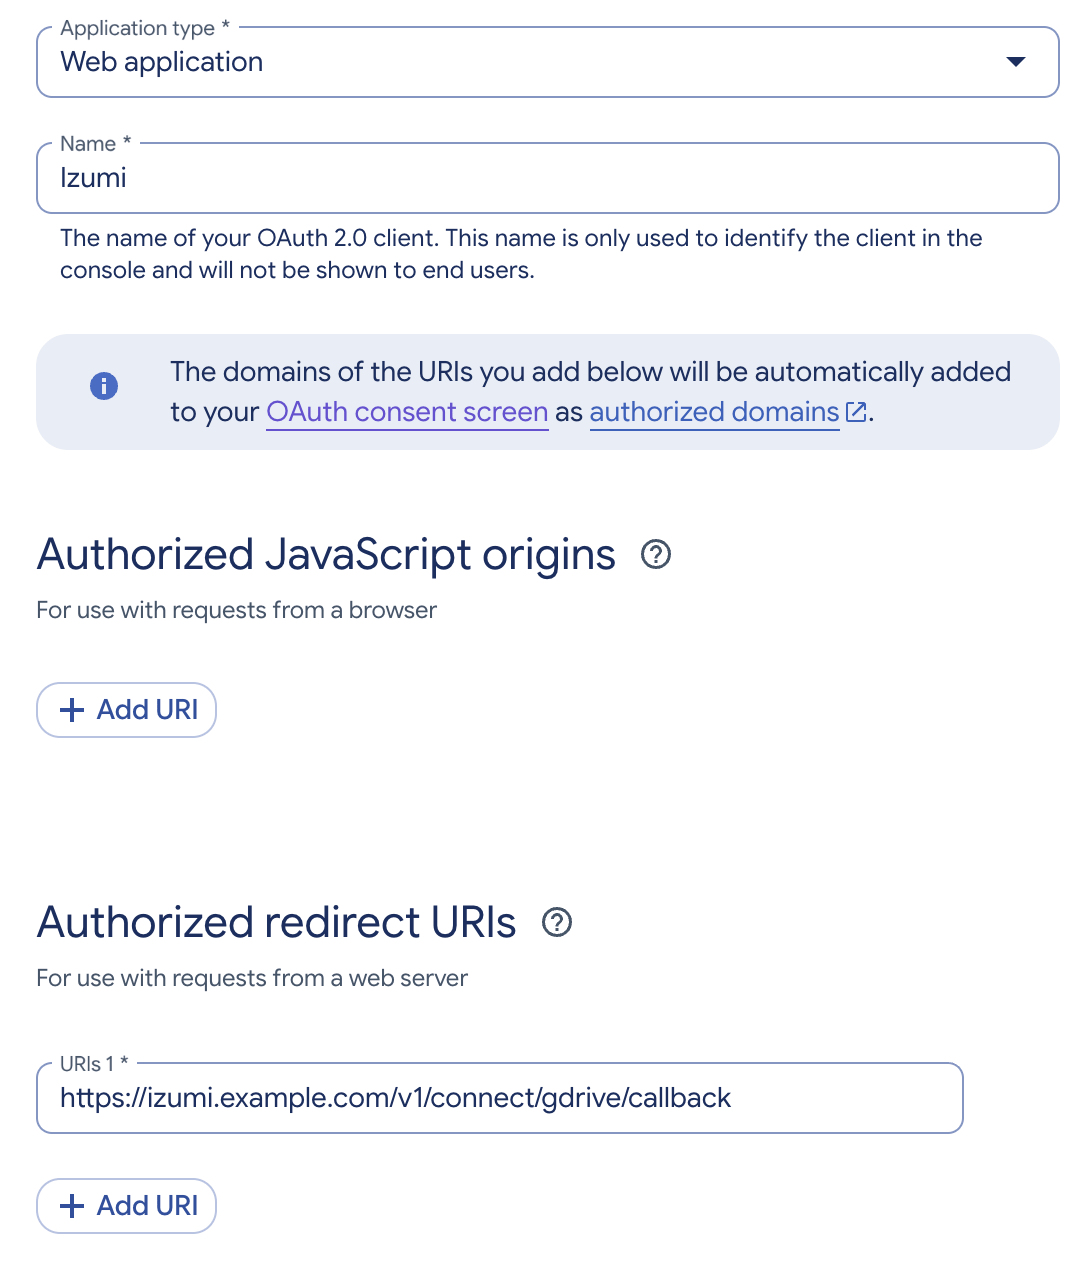
5
Dajte klijent adminu firme
Admin firme u Izumiju pravi izvor i u odeljku Sopstveni OAuth klijent (napredno) upisuje client ID. Client secret upisuje jednom pri povezivanju: čuva se šifrovan uz token. Dijalog je opisan u Google Drive.
source.connect kaže discovery_failed, najverovatnije Drive API nije uključen u projektu tog klijenta (korak 2). Log aplikacije ima red gdrive connect: discovery failed sa HTTP statusom.
Ako nalog opozove aplikaciju (myaccount.google.com/permissions), izvor pokazuje Potrebno ponovno povezivanje. Ništa se ne briše i ponovno povezivanje nastavlja bez novog embedovanja svega. Izvor na instalacionom klijentu se ponovo povezuje jednim klikom, a onaj sa sopstvenim klijentom opet traži njegov secret.
SharePoint i OneDrive: Microsoft Graph
IT firme registruje aplikaciju u svom Entra tenantu. Ceo postupak sa slikama je u Microsoft 365. Ukratko, za operatora:- Tip aplikacije: jedan tenant, bez adrese za povratak.
- Dozvola:
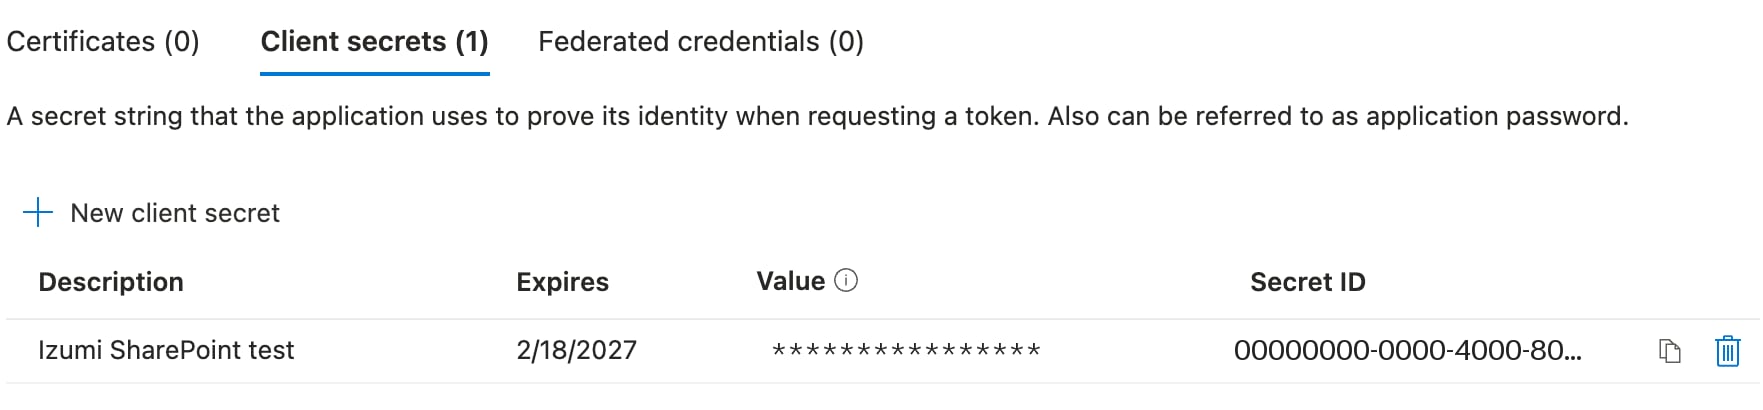
Microsoft Graph,Application permissions,Files.Read.All(podrazumevana), paGrant admin consent. - Client secret ima rok trajanja: zapišite ga. Kad istekne, izvor pokazuje Potrebno ponovno povezivanje.
- U Izumiju admin firme unosi ID tenanta, ID aplikacije, secret i biblioteku (adresa sajta ili ID diska).
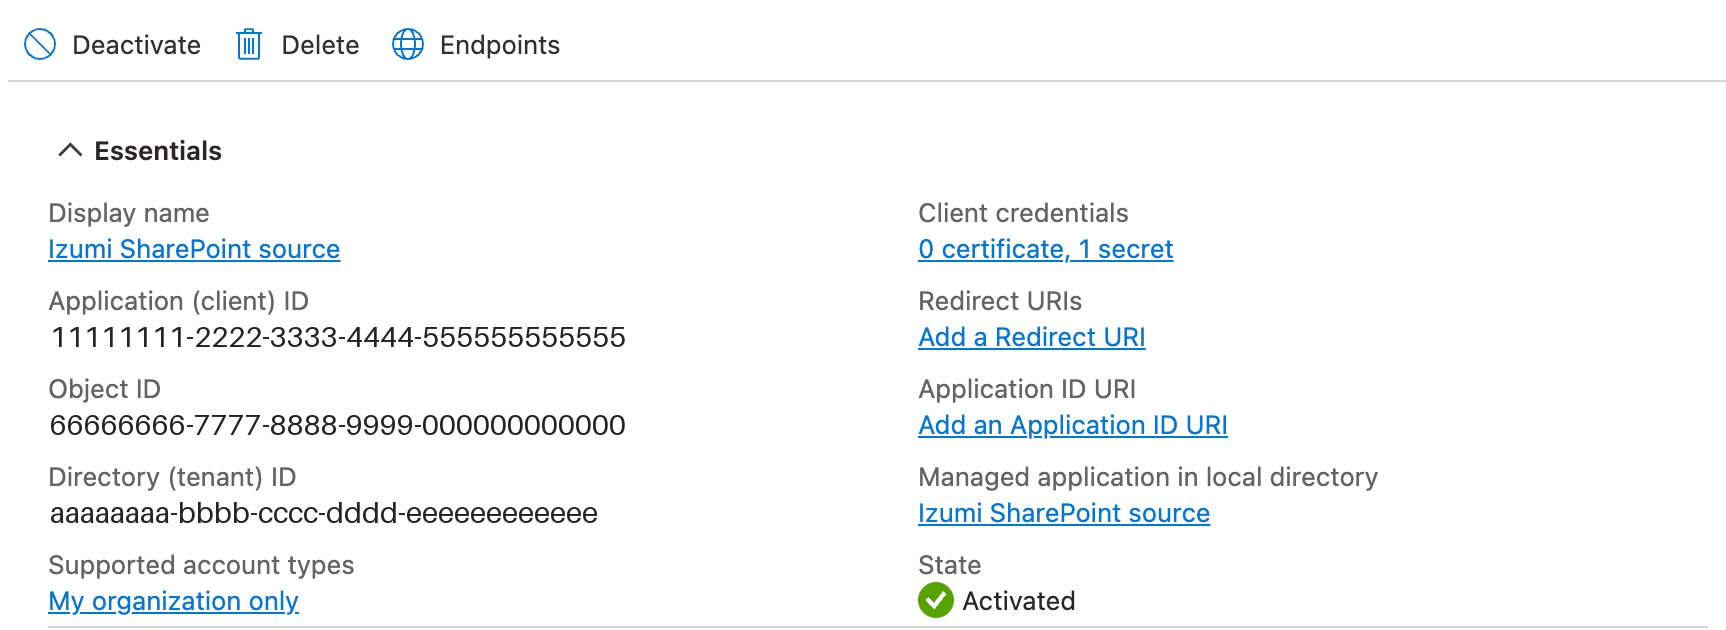
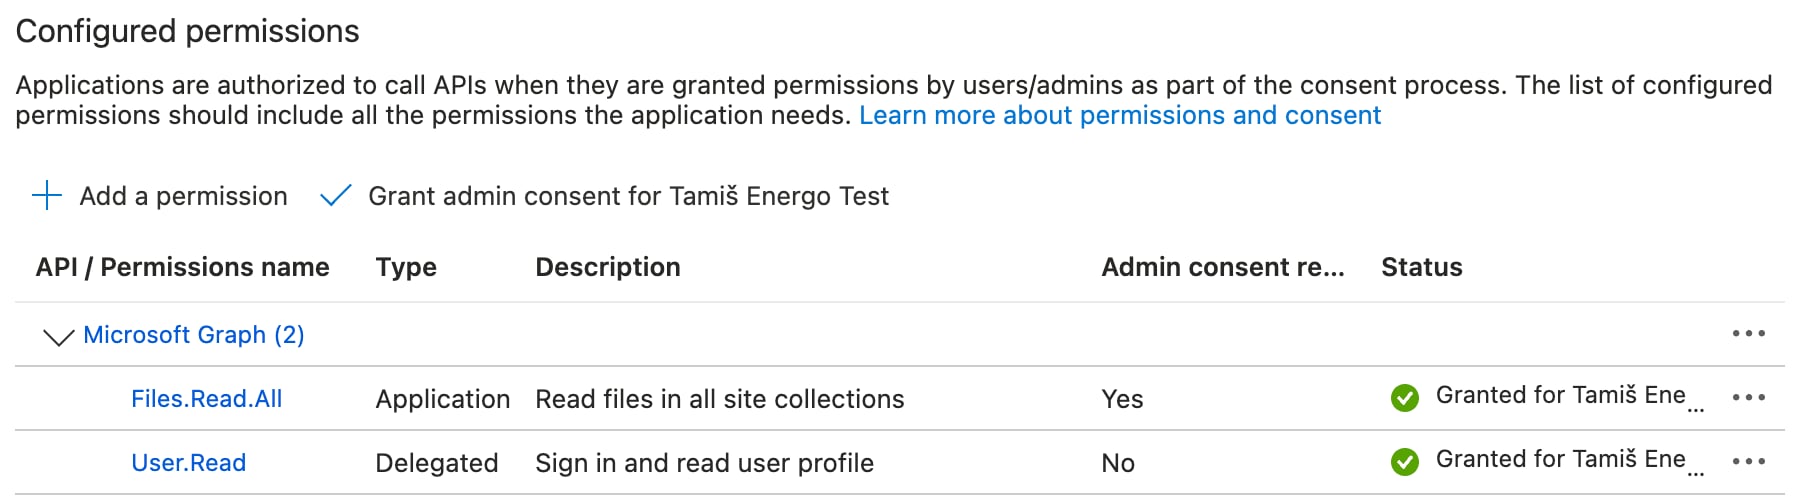
- Na slici je uz
Files.Read.AlliUser.Read(Delegated): Entra ga dodaje novoj registraciji sama i može da ostane. - Sa
Files.Read.Allaplikacija vidi biblioteke svih sajtova u tenantu. Izumi uvozi samo biblioteku i foldere koje admin izabere. - Na probnom tenantu
Files.Read.Allje našao koren sajta i bez ID-a biblioteke. Za sajt ispod korena forma traži ID diska (iz koda). - Dozvola
Sites.Selectednije proverena sa uvozom. KoristiteFiles.Read.All.
Ograničenja
- Pristup u Izumiju određuju domeni i uloge, ne deljenje u Drive-u ili SharePoint-u.
- Instalacioni Google klijent ima granicu od 100 naloga i upozorenje dok se ne verifikuje.
- Forma Microsoft izvora ne prikazuje rok isteka client secreta.